Исследователи издания Cybernews обнаружили более 30 баз данных с 16 млрд записей с логинами и паролями. Они содержат данные соцсетей, в частности Facebook, платформы Telegram, аккаунтов Google и Apple, VPN-сервисов, GitHub и т.д. Это одна из самых больших утечек данных в истории. Подавляющая часть информации, вероятно, была похищена вредоносным ПО, ворующим учетные данные пользователей.
Новое приложение: вовремя о главном без чужих алгоритмов
Мы предлагаем концентрат бизнес-знаний по более чем 40 направлениям. В приложении удобно читать или слушать Forbes Ukraine в любых условиях, даже офлайн
Подробности
- Команда Cybernews в течение года отслеживала открытые базы данных в интернете и наткнулась на десятки архивов, каждый из которых содержал от десятков миллионов до 3,5 млрд записей.
- Данные касаются аккаунтов в соцсетях, сервисах для разработчиков, VPN, корпоративных платформах и даже правительственных системах. В большинстве случаев записи имеют четкую структуру: адрес сайта, логин и пароль. Это типичная схема для современных инфостилеров – программ, которые воруют конфиденциальные данные с компьютеров пользователей.
- Наименьшая утечка имела более 16 млн записей, а самая большая – более 3,5 млрд, и, вероятно, связана с португалоязычным сообществом. Один из массивов назван так, что намекает на происхождение из России, другой – Telegram. В среднем один датасет содержит около 550 млн паролей, логинов и другой конфиденциальной информации.
- По словам исследователей, сливание таких объемов – топливо для фишинговых кампаний, краж личностей, взломов аккаунтов и даже атак на бизнес-электронную почту. Хотя большинство баз было доступно лишь на короткое время, этого хватило, чтобы их успели загрузить. Контролеров утечек установить не удалось – часть могла принадлежать киберпреступникам, часть – исследователям безопасности.
- Пользователям советуют менять пароли, использовать сложные комбинации и проверять свои устройства на наличие инфостилеров.
Контекст
Это не просто утечка, а инструмент для масштабных злоупотреблений, подчеркивают эксперты. Данные содержат как старую, так и свежую информацию – иногда с куками, токенами и метаданными, что делает их особенно опасными для компаний без многофакторной аутентификации.
Это уже не первая гигантская утечка. В 2024 году команда Cybernews обнаружила архив MOAB («Мать всех утечек») – 26 млрд записей. В 2021 году появился набор из 8 млрд паролей, а в 2023-м – почти 10 млрд. Новые утечки возникают регулярно, что свидетельствует о распространенности и эффективности вредоносного ПО.
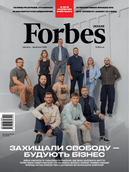
Журнал Forbes Ukraine – у продажу з безкоштовною доставкою
Четвертий номер Forbes Ukraine у 2026 році – про людей і бізнеси, які вже сьогодні визначають майбутнє країни. Усередині – «30 до 30», 15 перспективних ветеранських компаній, 20 франшиз із потенціалом зростання, Говард Баффет і $1,4 млрд допомоги Україні, ціна війни для бізнесу та українське мистецтво воєнного часу.