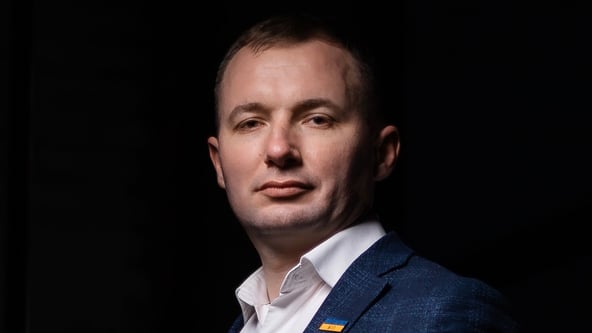
Атака на АТБ показала неприємну річ: щоб отримати доступ до великої компанії, хакерам не обов’язково бути геніями. Достатньо знайти старий пароль, незахищений портал, неправильно налаштовану систему – і скористатися помилками, які роками залишалися без уваги. Як хакери можуть дістатися до ресурсів таких великих компаній і які управлінські рішення визначають, наскільки далеко може зайти зловмисник? Розповідає засновник і генеральний директор кібербезпекової компанії AmonSul Сергій Харюк.
Новий застосунок: вчасно про головне без чужих алгоритмів
Ми пропонуємо концентрат бізнес-знань за понад 40 напрямами. У застосунку зручно читати або слухати Forbes Ukraine у будь-яких умовах, навіть офлайн


5 жовтня фінансово мотивоване хакерське угруповання DataSuckers виставило на сайті АТБ таймер: $400 000 – або публікація даних. В АТБ атаку підтвердили, але витік персональних даних заперечили: мовляв, на зламаних ресурсах їх і не було. Хто правий у цій суперечці, має показати незалежне розслідування. Сайт АТБ станом на 9 жовтня 14:00 все ще не працює.
Зловмисники публічно описали в звіті у своєму Telegram-каналі, як саме, за їхньою версією, отримали доступ до систем компанії (такий можливий вектор атаки в приватній розмові мені підтвердив представник команди, що долучена до реагування на кібератаку).
Цей опис лякає не складністю, а банальністю: жодної невідомої вразливості, жодних хакерських «суперздібностей». Лише помилки, про які роками пишуть у підручниках.
Також хакери почали викладати невеликими частинами викачані дані, наприклад, вихідний код. Аналітики з нашої команди реагування та розслідувань проаналізували його, і він є дуже схожим на те що це справжні дані.
Це історія не про IT, а про управлінські рішення і накопичення помилок роками. Тому вона стосується кожного власника бізнесу.
Новий журнал Forbes Ukraine – у продажу з безкоштовною доставкою
Четвертий номер Forbes Ukraine у 2026 році – про людей і бізнеси, які вже сьогодні визначають майбутнє країни. Усередині – «30 до 30», 15 перспективних ветеранських компаній, 20 франшиз із потенціалом зростання, Говард Баффет і $1,4 млрд допомоги Україні, ціна війни для бізнесу та українське мистецтво воєнного часу.
Як відбулася атака на АТБ – за версією зловмисників
Атакуючі, згідно з їхнім описом, почали з периферії – з систем, які в компанії могли не вважати важливими.
Хакери нібито знайшли у мобільному застосунку АТБ старий пароль від службового доступу. Цей пароль ніколи не змінювали. Навчальний портал для співробітників без перевірки видавав будь-кому дані доступу до бази і пошти компанії. На сайті знайшлася вразливість, через яку можна було по шматочку витягувати базу даних мільйонів людей.
Ключовою точкою, за словами хакерів, став портал для постачальників. Зареєструватися там міг будь-хто, без перевірки. Зсередини атакуючі змогли читати файли на сервері – і нібито знайшли там паролі до головних баз компанії, збережені відкритим текстом. Захисну систему, яка мала перевіряти завантажені файли, обійшли простим трюком: перевантажили її «сміттям». Шкідливий файл під виглядом звичайного вкладення пройшов.
Один із вкрадених паролів, стверджують зловмисники, відкрив систему, яка стежить за роботою серверів, кас і терміналів усієї мережі. Підробивши в ній власну «перепустку», хакери, за їхніми словами, отримали найвищий рівень доступу. Останнім кроком стали резервні копії: у них знайшовся ключ, що відкривав усе – внутрішні розробки, пошту, довідник співробітників, головні бази даних.
Кожна з цих проблем окремо давно відома, і для кожної є стандартне рішення. Але головна проблема в тому, що, якщо описаний шлях дійсно мав місце, між другорядною системою і найціннішими даними компанії не було жодної стіни. Злам навчального порталу чи кабінету постачальника не мав би вести до інших систем компанії.
Уявіть автомобіль, у якому роками відкладали заміну мастила, ігнорували індикатор двигуна, гальма, зношену гуму і несправні паски безпеки. Кожна проблема окремо – не серйозна. А потім усе відмовляє одночасно. Саме так виглядає компанія, яка роками недооцінює ризики.
Чому це рішення власника, а не IT-відділу
Подумайте про пультову охорону. У новинах рідко пишуть про крадіжки з офісів, але компанії все одно платять охоронцям. Бо розуміють: є ризики з низькою ймовірністю і катастрофічними наслідками – втрачені гроші, документи, репутація, місяці відновлення.
Кібербезпека – ризик того самого типу, тільки з вищою ціною. Для компанії масштабу АТБ це потенційно може привести до операційного хаосу у всій мережі магазинів, удару по репутації та витоку даних мільйонів клієнтів. До цього додаються витрати на розслідування та відновлення. Більшість компаній не цікавиться ціною таких помилок, доки не надходить рахунок.
Поріг входу в атаки такого рівня різко впав – більше не потрібні елітні команди хакерів. Зловмисникам достатньо базових знань, ШІ-асистента та бездіяльності самої компанії. У кейсі АТБ хакери заявили, що на окремих етапах використовували штучний інтелект.
В Україні у кібератак є ще один вимір загрози, який не можна ігнорувати. У злитих базах великої мережі будуть телефони та адреси зокрема військових та їхніх родин, громадських діячів та держслужбовців. Злитий номер телефону може стати точкою входу в особистий месенджер – а звідти до потенційно чутливої інформації.
Кожна велика компанія – частина національної стійкості. Думка «ми нікому не цікаві» – найдорожча ілюзія в сучасному бізнесі.
Що робити: вісім рішень, які не можна делегувати
Більшість із цього не потребує технічної освіти. Потребує управлінського рішення.
Заощаджуйте, отримуючи 6 журналів за ціною 4
Купуйте річну передплату на шість журналів Forbes Ukraine за 1 799 грн замість 2 400 грн. Читайте головні історії українського бізнесу, ексклюзивні рейтинги та глибоку аналітику в кожному номері.
1. Зробіть кібербезпеку показником роботи топменеджменту. Метриками мають бути кількість знайдених вразливостей, швидкість їхнього усунення і час відновлення після інциденту. Покращувати можна лише вимірювані показники.
2. Замовляйте незалежну оцінку – і міняйте тих, хто перевіряє. Внутрішня команда захищає те, що сама побудувала. Зовнішній аудитор шукає те, що вона пропустила. Підрядників теж варто змінювати: команда яка довго дивиться на одну систему перестає бачити її проблеми. Перевірка має відбуватися систематично, а не епізодично.
3. Вимагайте, щоб злам однієї системи не означав злам усіх. Кожна система має бачити лише ті дані й мережі, без яких не може працювати. Цей принцип називається «нульова довіра» (Zero Trust). У кейсі АТБ відсутність такого підходу перетворила злам навчального порталу на доступ до всієї компанії.
4. Контролюйте все, включно з «другорядним». Хтось має цілодобово бачити, що відбувається в кожній вашій системі. Якщо власної команди безпеки немає, цю послугу купують так само, як пультову охорону.
5. Майте план на день Х. Хто ухвалює рішення в перші години атаки? Як працюють каси й склади, якщо IT-системи зупинено? Чи ізольовані резервні копії від основної мережі? Чи не лежать у них «ключі від усього»? Такий план пишуть і тренують до інциденту, а не під час нього.
6. Вбудуйте безпеку в розробку. Якщо компанія створює власні застосунки й сайти, перевірка коду на вразливості – такий самий обовʼязковий етап перед релізом, як тестування. Забутий пароль у мобільному застосунку – саме те, що знаходить автоматична перевірка.
7. Не вірте, що один вендор вирішить усе. Жодне рішення з будь-якого рейтингу не замінює процеси і культуру безпеки всередині компанії. Технологія без процесу – дорога декорація.
8. Переглядайте стратегію щороку. Ландшафт загроз змінюється швидше, ніж більшість IT-стратегій. Те, що захищало два роки тому, сьогодні може бути відчиненими дверима.
9. У випадку випадку атаки звертатись до компетентних надавачів сервісу реагування, включно з державними органами такими як ДКІБ, які допоможуть вам в короткі терміни погасити пожежу та зменшити шкоду. Не треба приховувати чи надіятись, що це само минеться.
Атака на АТБ – не лише про АТБ. Це дзеркало для будь-якої компанії, яка роками недооцінює кіберризики.
Почніть з одного питання до своєї команди: «Якщо завтра зламають нашу найменш важливу систему – як далеко зможе дійти зловмисник?» Якщо ніхто не може впевнено відповісти за пʼять хвилин – ви вже знаєте, з чого починати.