У жовтні 2026 року в одному з магазинів у Покрові на Дніпропетровщині камери відеоспостереження раптом «заговорили»: через їхні вбудовані динаміки залунав гімн Росії.
Російські хакери отримали повний контроль над системою відеонагляду, а після цієї провокації почали вимагати гроші за відновлення доступу до акаунтів і керування камерами.
І це не поодинокий випадок: загалом від початку повномасштабного вторгнення кіберфахівці СБУ виявили та убезпечили близько 40 000 IP-камер, які росіяни потенційно могли використовувати, за даними WSJ.
Звичайна камера на складі, у цеху чи біля входу в офіс може стати інструментом шантажу, а будь-який пристрій, підключений до мережі, – вхідними дверима для зловмисників. І ці двері зламують дедалі швидше.
Ще недавно кіберзлочинці обходилися фішинговими листами та вірусами. Сьогодні атаки автоматизовані, багатоступеневі й надзвичайно переконливі: зловмисники в реальному часі підробляють голоси й відео, заходять через постачальників програмного забезпечення та підрядників, використовують вразливості в інструментах штучного інтелекту, щоб діяти від імені звичайних користувачів.
Тож кібербезпека давно не зводиться до антивірусу і складного пароля. Компаніям доводиться водночас захищати дані, контролювати доступи, перевіряти сторонні сервіси, навчати людей розпізнавати маніпуляції і мати план на випадок злому. Одна з ключових ділянок – цифрові ланцюги постачання, зокрема обладнання, яке компанія вбудовує у свою інфраструктуру. Відеоспостереження – саме з таких.
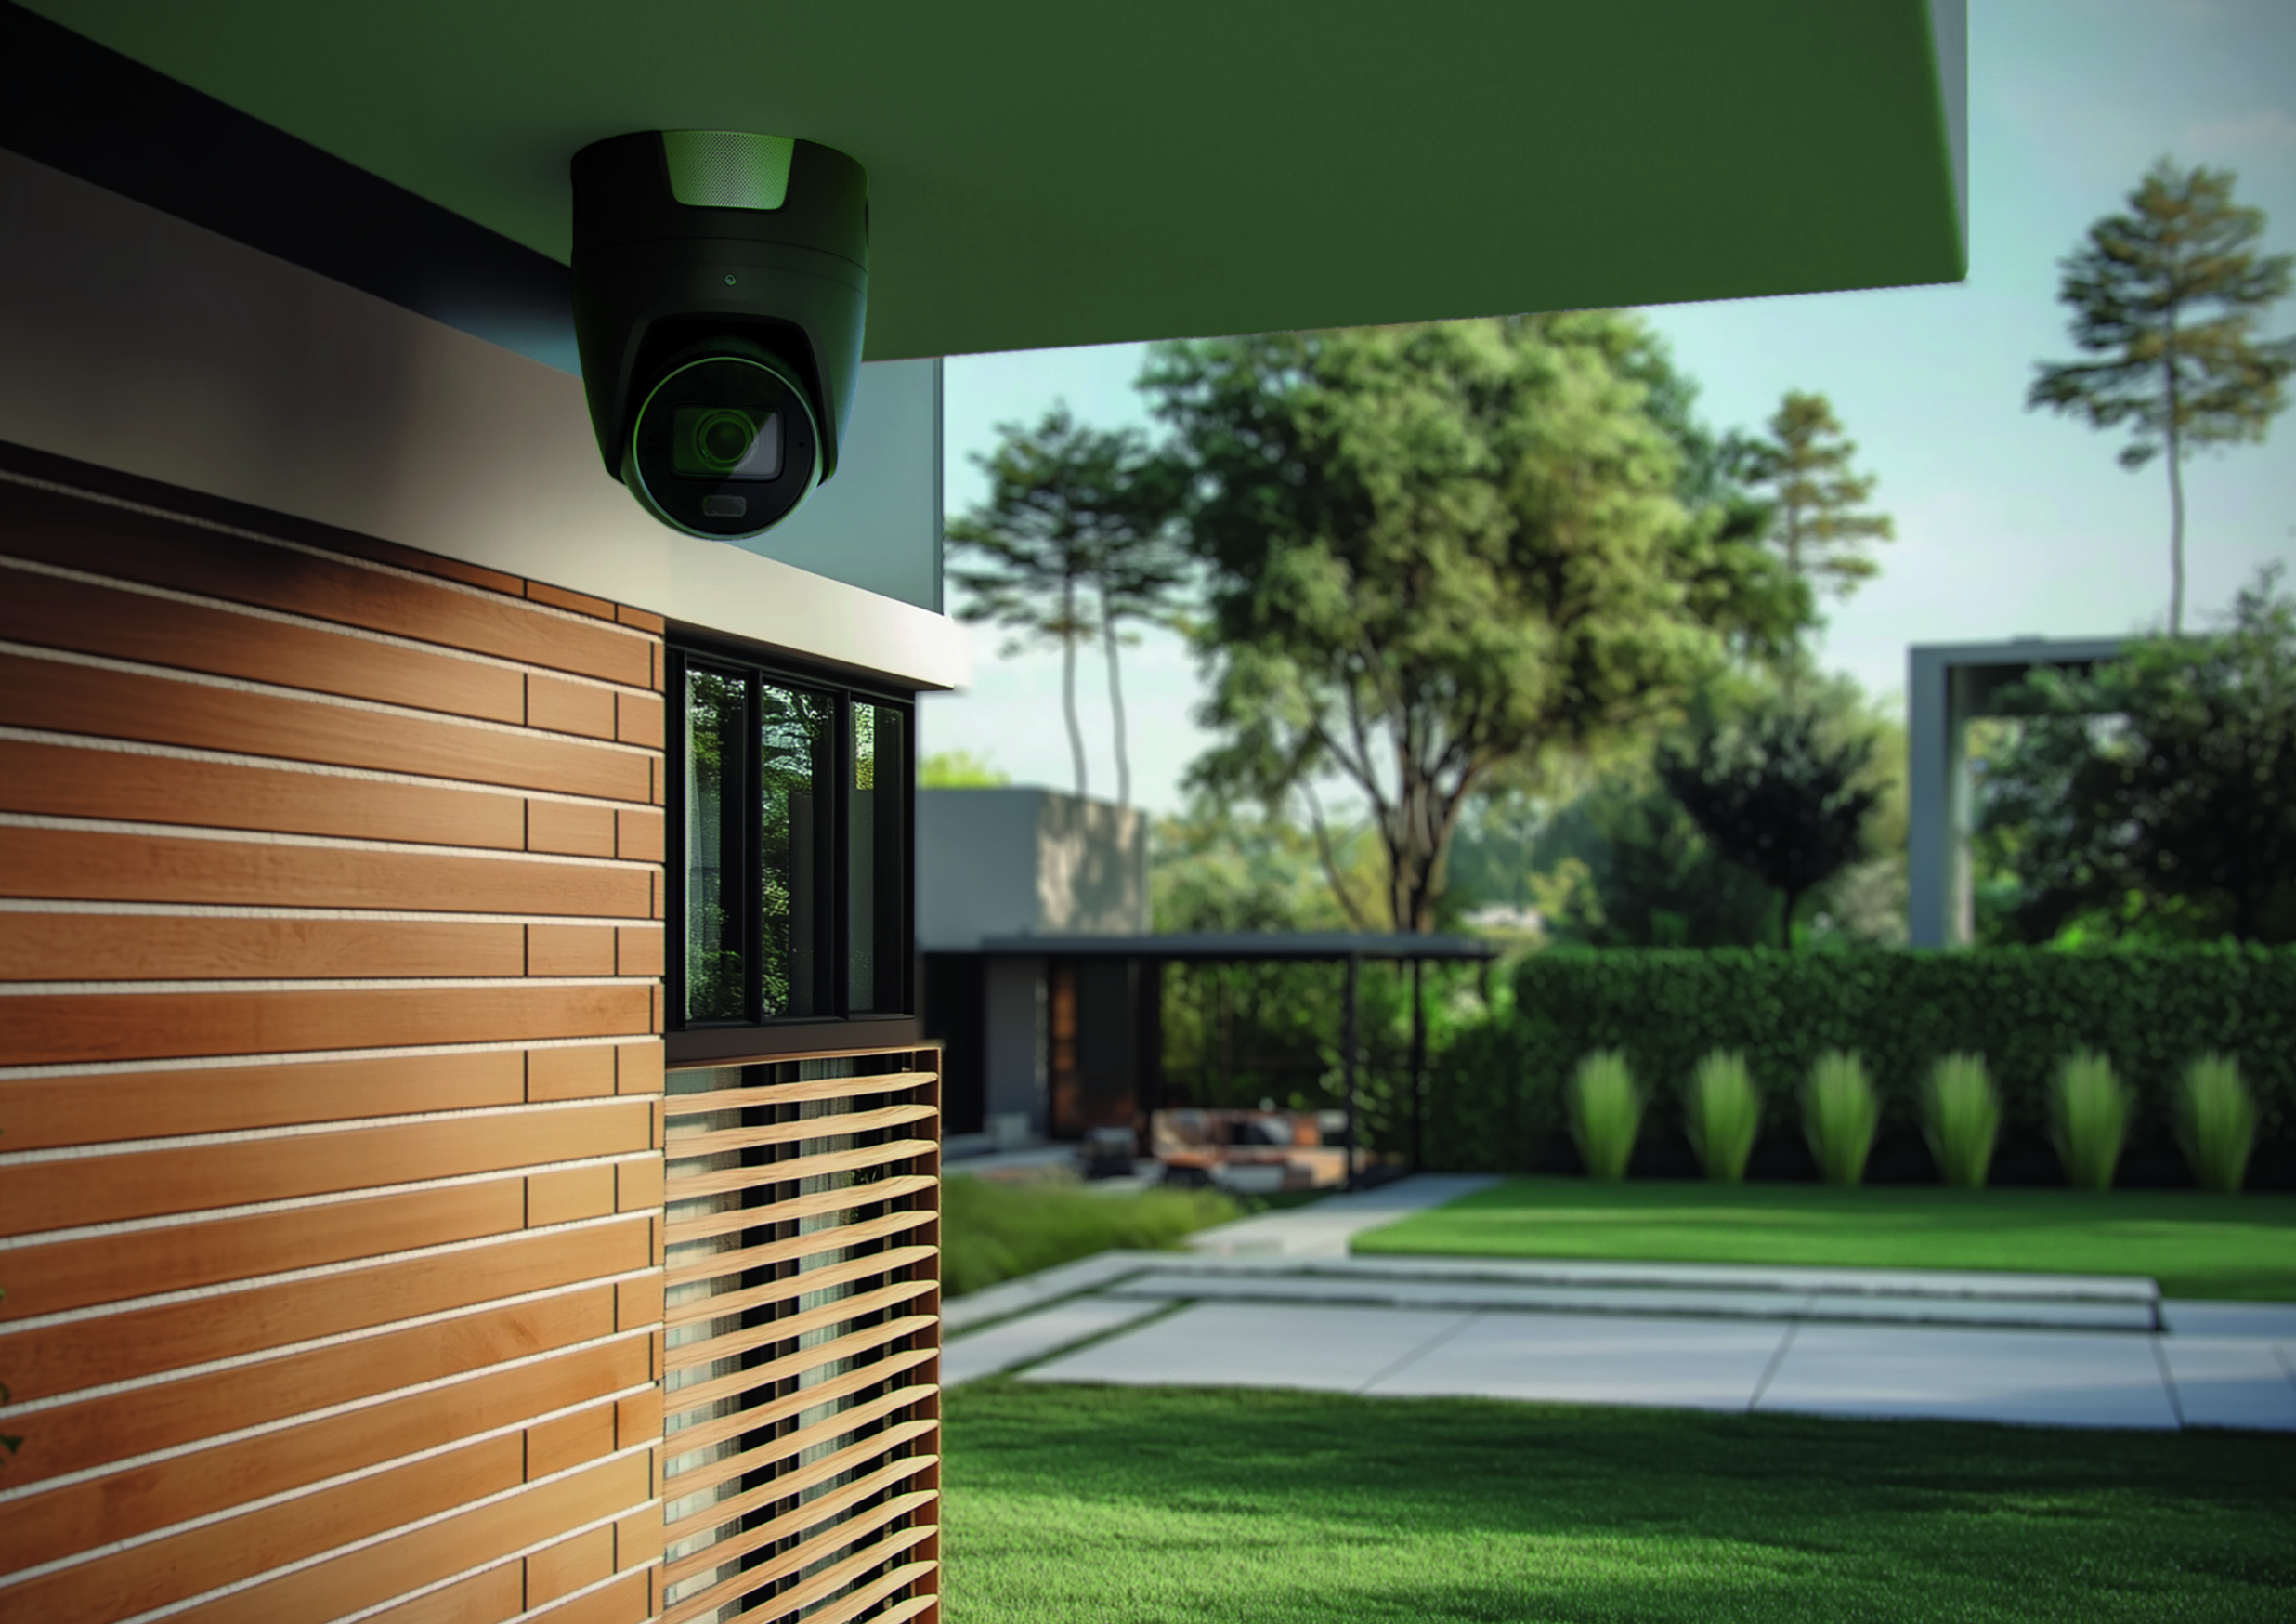
Ajax Superior TurretCam HLVF. Фото надано пресслужбою
Чому традиційні камери так легко зламати і як Ajax Systems вибудовує захист від цих вразливостей?
Слабкі місця традиційної IP-камери
Зламана IP-камера – це не лише чужі очі на вашому підприємстві. Через неї можуть підміняти або видаляти записи, підключати пристрій до DDoS-атак, отримувати доступи до корпоративних ІТ-систем. А для бізнесу це ще й ризик шантажу і корпоративного шпигунства.
Як зламують традиційні IP-камери
- Стандартні паролі. Користувачі роками не змінюють заводський пароль після встановлення.
- «Чорні ходи». Приховані механізми доступу, які виробники залишають для обслуговування, стають лазівкою для зловмисників.
- Застарілий софт. Оновлення виходять нерегулярно, не встановлюються автоматично або їх складно встановити.
- Відкритий відеопотік. Немає наскрізного шифрування.
- Слабкий контроль доступу. Ненадійна багатофакторна автентифікація, плутанина з правами користувачів.
- Мішанина систем. Нові камери важко поєднати зі старими – на стиках зʼявляються вразливості.
Як Ajax Systems захищає камери
Програмний захист Ajax Systems працює на всіх камерах і мережевих відеореєстраторах (NVR) компанії і складається з чотирьох рівнів. Як це влаштовано – пояснюють в Ajax Systems.
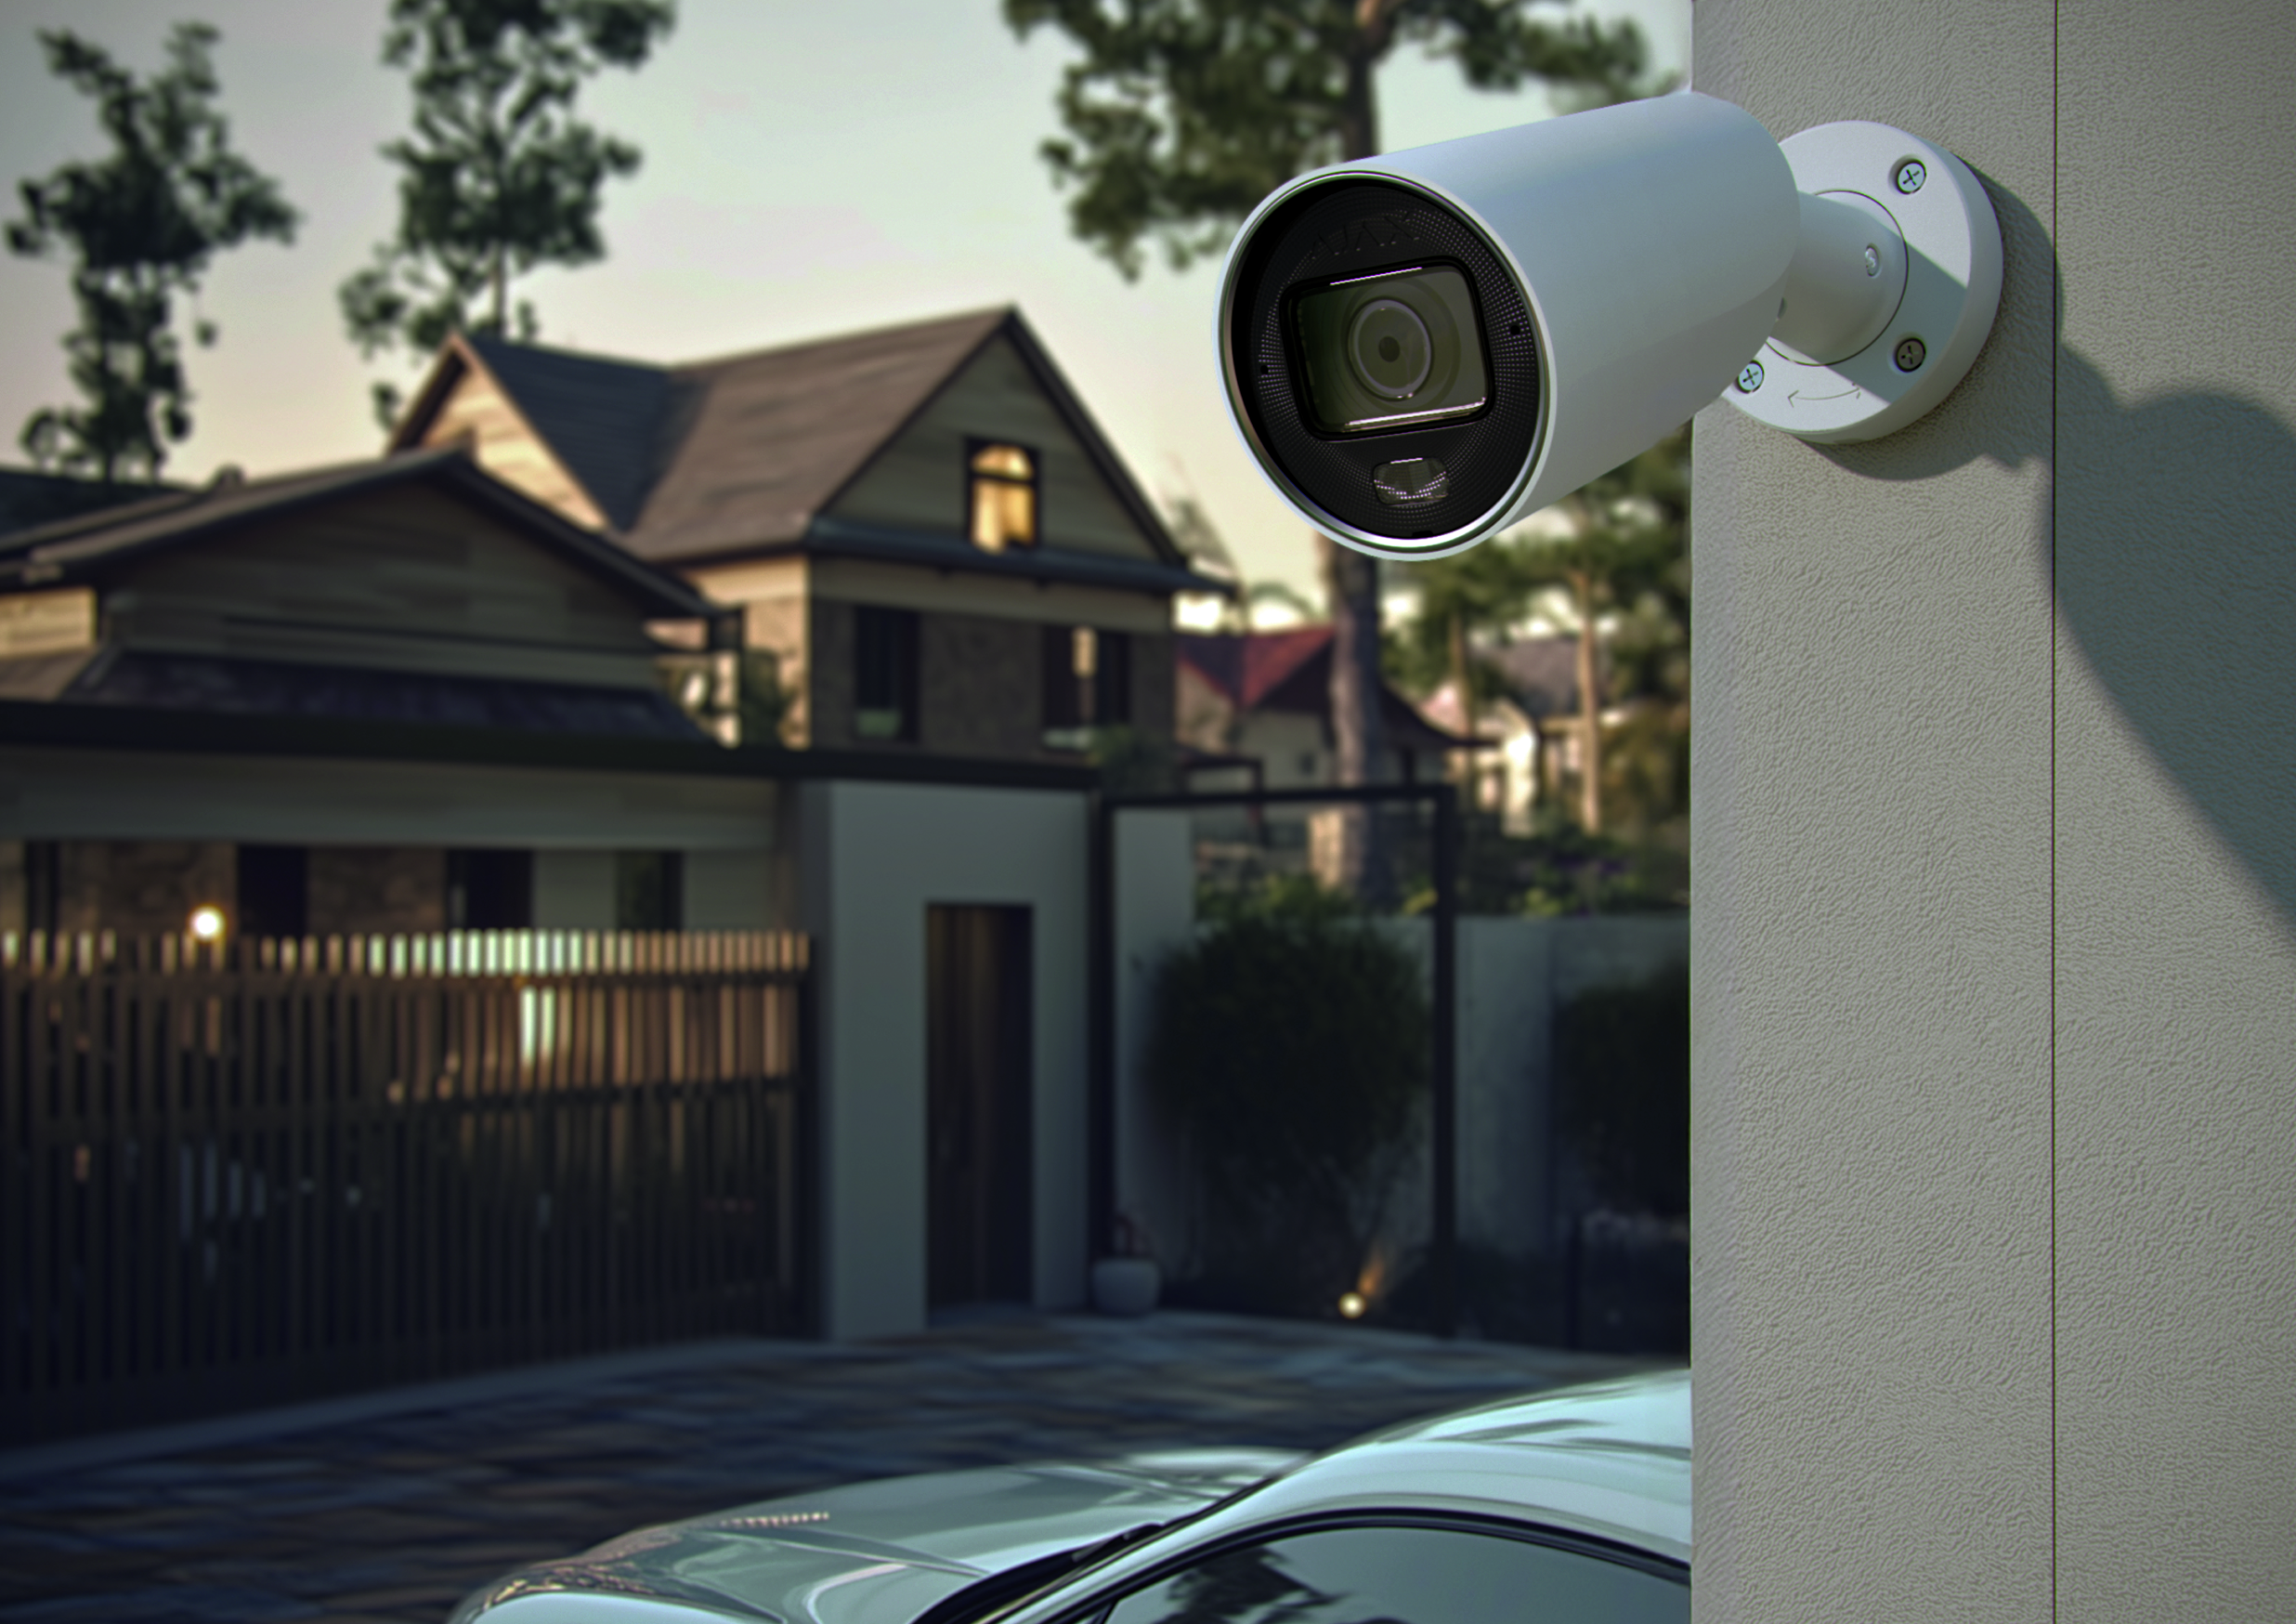
Ajax BulletCam HLVF. Фото надано пресслужбою
- Безпарольна автентифікація. Камери та відеореєстратори додають у систему без використання паролів. Тож стандартного чи слабкого пароля, який власники роками забувають змінити, тут просто немає, а отже, немає чого підбирати чи зламувати. Натомість пристрої «знайомляться» за цифровими сертифікатами (технологія mTLS). Камера, відеореєстратор і хмара підтверджують одне одному свою справжність ще до того, як зʼєднання буде встановлено. До камери підключиться лише авторизований пристрій, і підмінити її неможливо.
- Дистанційне оновлення. Прошивку оновлюють дистанційно, а запустити оновлення може лише користувач із відповідними правами доступу. Встановлюють тільки оригінальну прошивку, тож шкідливий код під виглядом оновлення не пройде. Кожна така дія фіксується в стрічці подій: там видно, хто запустив оновлення і на якій камері.
- Посилене шифрування відеопотоку. Завдяки власній технології JetSparrow захист даних складається з кількох етапів: між відеопристроями та хмарою, самої відеосесії, відеопотоку під час передавання. Шифрування поєднує два підходи. Асиметричне шифрування, з парою відкритого й закритого ключів, працює на етапі, коли пристрої перевіряють справжність одне одного і встановлюють зʼєднання. Далі вмикається симетричне шифрування: дані захищає один спільний ключ, відомий лише сторонам зʼєднання.
- Захищений застосунок. Двофакторна автентифікація, керування сеансами, пароль і біометрія. Контролювати доступ до системи може лише її власник.
Окрема тема – приватність. У компанії кажуть: ті дані системи, які обробляються в хмарі Ajax, зберігаються в дата-центрах на території ЄС відповідно до європейського регламенту із захисту даних GDPR. Відеопристрої відповідають вимогам американського закону NDAA: компоненти походять лише від схвалених виробників, без санкційного сліду. Пристрої проходять незалежні перевірки кібербезпеки, тож їх можна використовувати навіть на обʼєктах із високими стандартами безпеки уряду США.
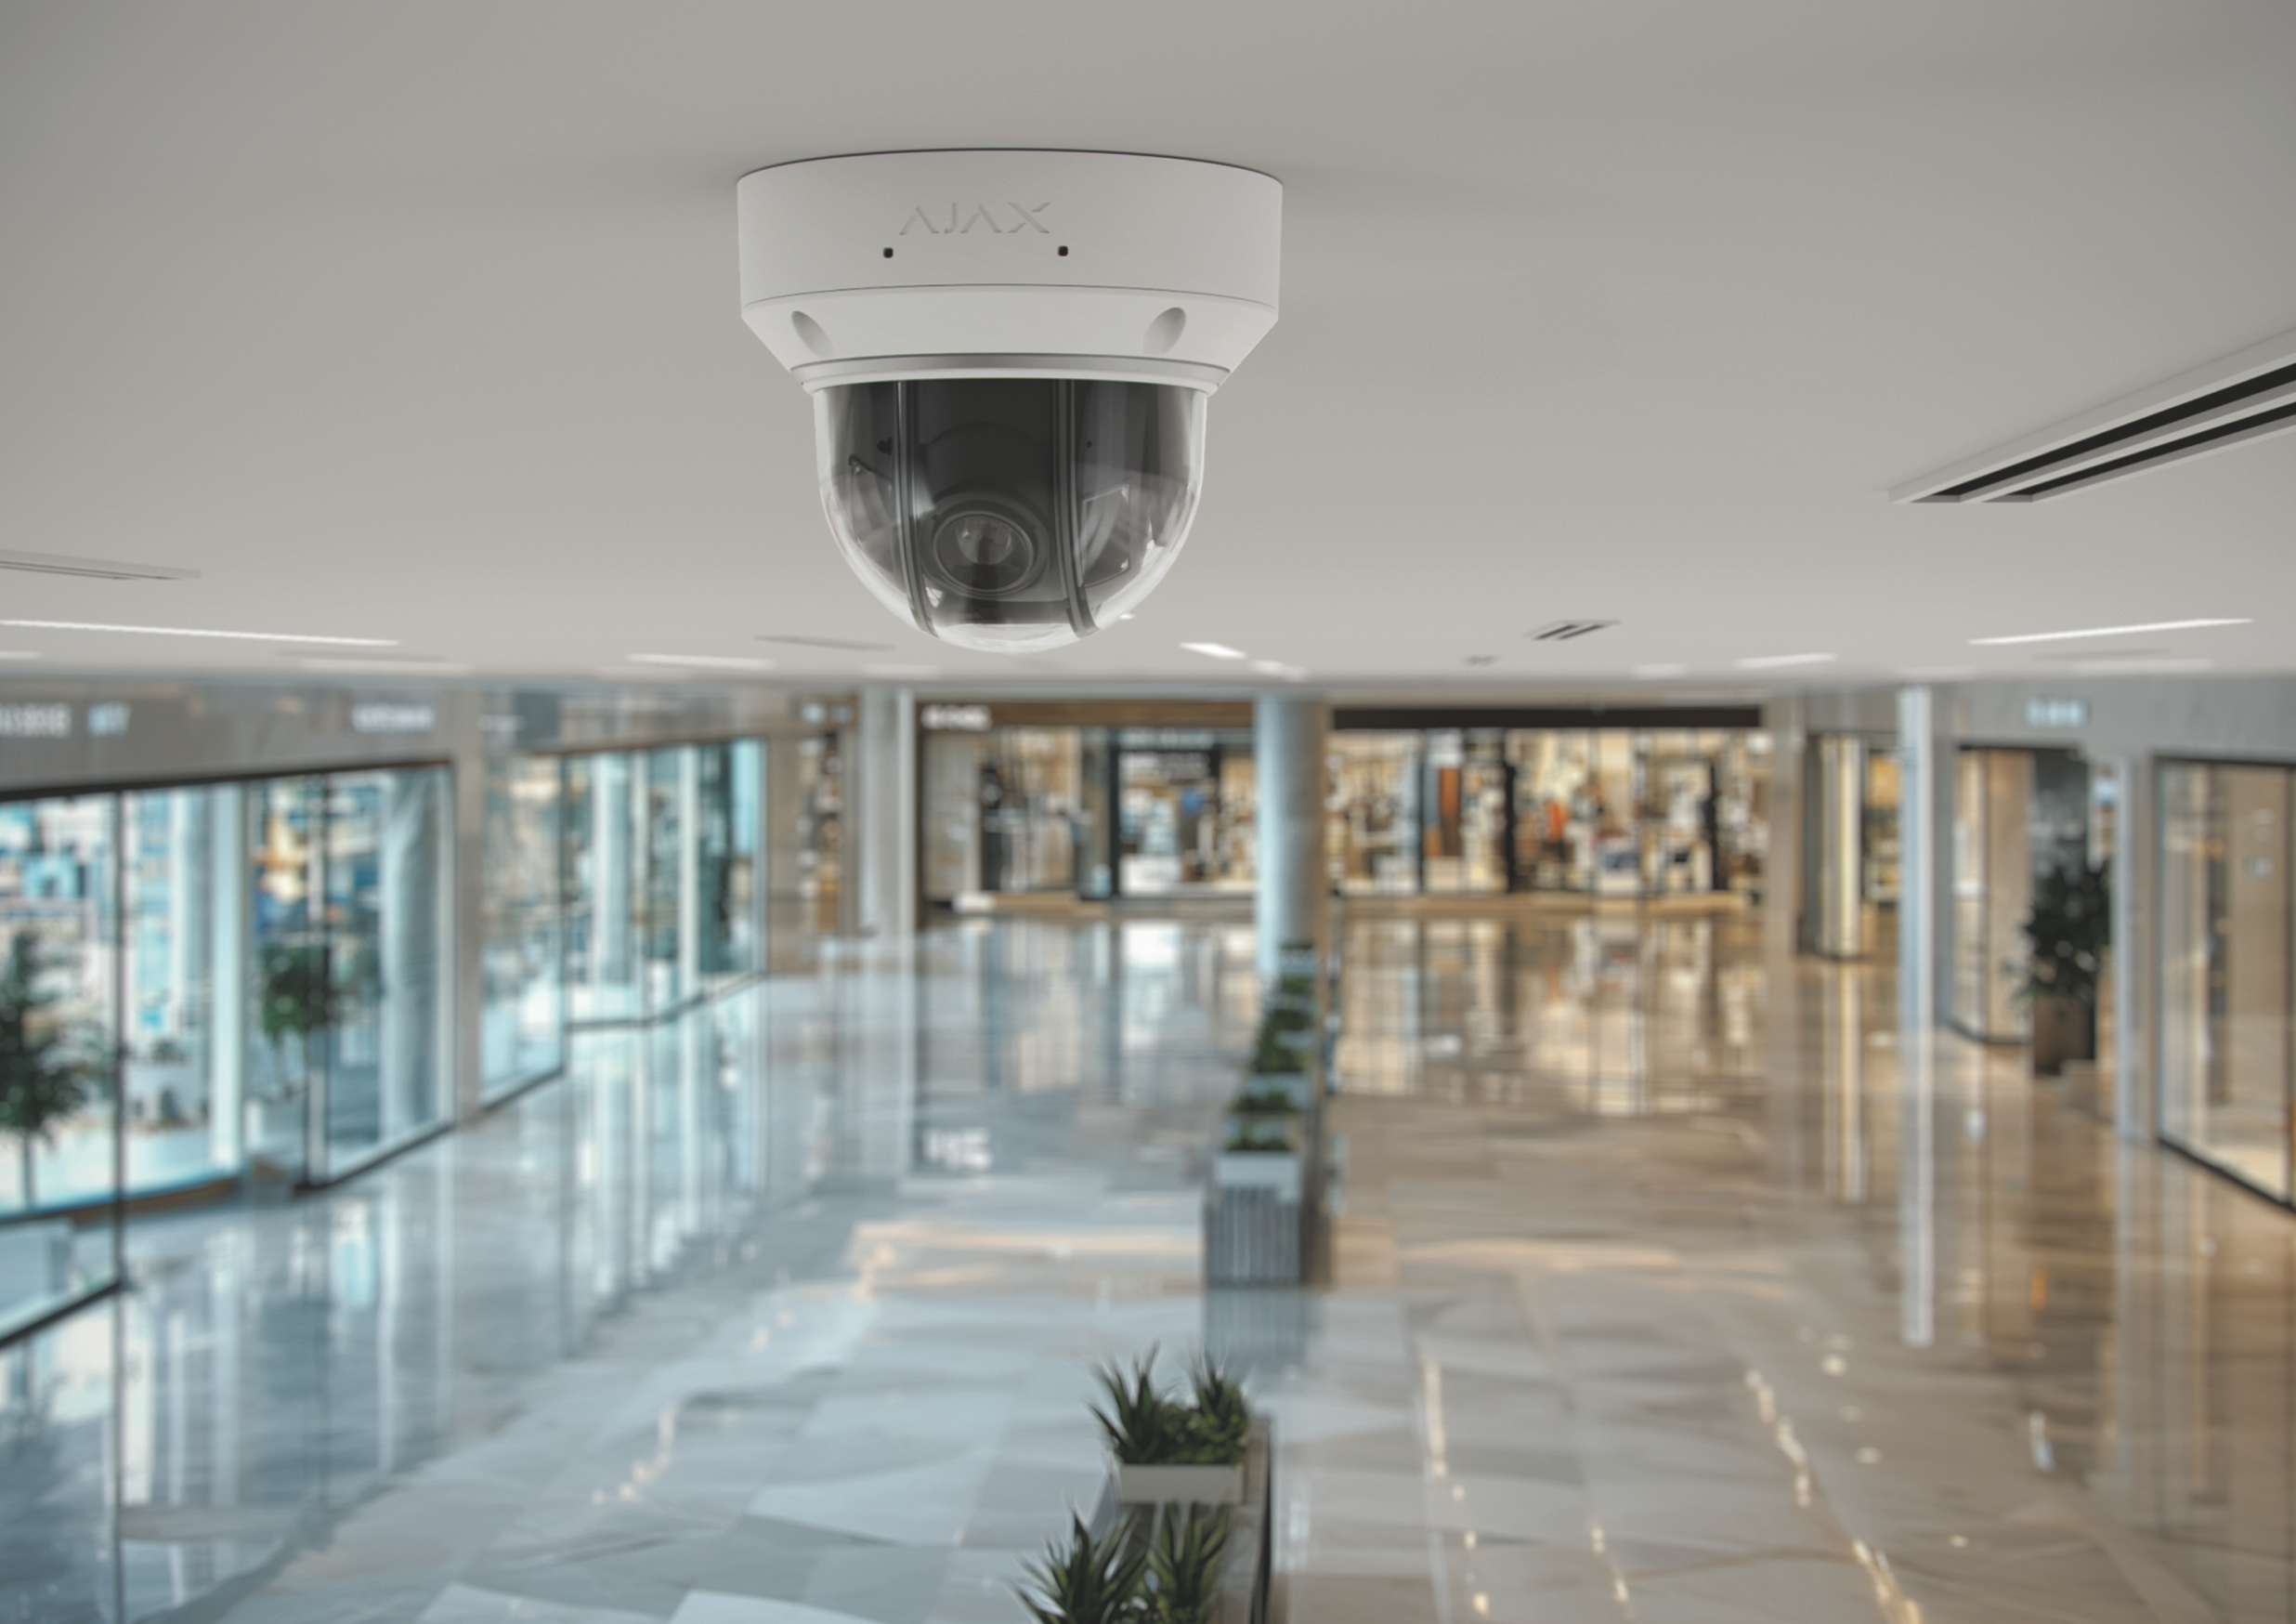
Ajax DomeCam HLVF. Фото надано пресслужбою
Кінцевий користувач сам вирішує, що зніматиме камера і хто матиме доступ до відеозаписів: у налаштуваннях системи можна приховати окремі ділянки кадру й чітко розподілити права доступу між іншими користувачами. Інженери монтажу налаштовують відеопристрій у PRO-застосунках Ajax для смартфонів і компʼютерів та попередньо мають отримати відповідний дозвіл від власника системи.
Камери встановлюють, щоб бачити, що відбувається на обʼєкті. Але сьогодні головне питання в тому, хто ще дивиться разом із власником. Тому безпека відеоспостереження на підприємстві є необхідністю, а не забаганкою.